Plataformas de manga japonesas entran en mantenimiento de emergencia por fallas críticas de PHP
2 min de lecturaPor Redacción TanukiZone
Vulnerabilidades críticas en PHP
El 21 de octubre se dieron a conocer dos fallas graves en el lenguaje de programación PHP, identificadas como CVE-2026-109618 y CVE-2026-109619. Ambas permiten la ejecución remota de código sin necesidad de autenticación y recibieron una puntuación de 9.2 en la escala CVSS 4.0. El equipo de desarrollo de PHP recomendó actualizar de inmediato y lanzó los parches PHP 8.5.12, 8.4.27, 8.3.36 y 8.2.35 el mismo día.
Impacto en plataformas de manga
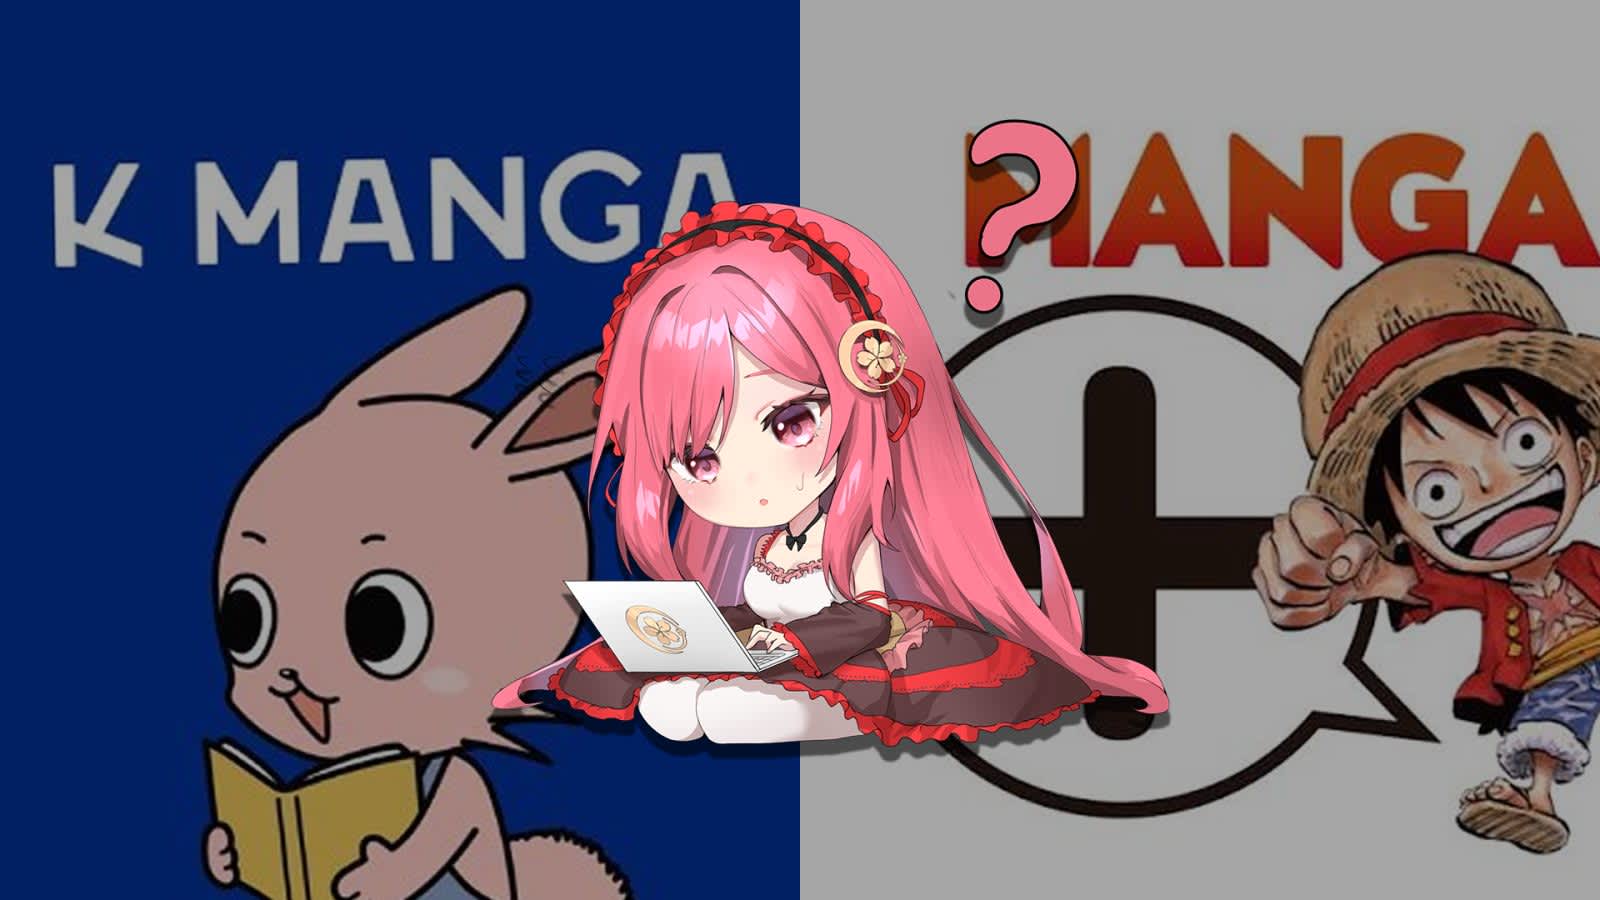
Varias plataformas japonesas de distribución digital de manga activaron un mantenimiento de emergencia tras la divulgación de las vulnerabilidades. Entre ellas se encuentran:
- Magazine Pocket (Kodansha)
- K MANGA
- MANGA Plus (Shueisha)
- Niconico Manga
- BOOK☆WALKER
Magazine Pocket informó que tanto su aplicación como su sitio web dejaron de estar disponibles a partir de las 22:30 h JST del 21 de octubre, sin indicar una hora de reapertura. K MANGA anunció una parada similar, advirtiendo que la publicación de nuevos capítulos podría retrasarse hasta el 22 de octubre. MANGA Plus suspendió su servicio a las 21:00 h JST, aunque no especificó la causa. Niconico Manga cerró sus servicios a las 19:00 h JST, programando la reactivación para las 10:00 h del día siguiente. Por su parte, BOOK☆WALKER citó una “vulnerabilidad grave en el software que utiliza” y anticipó la restauración antes del mediodía del 22 de octubre.
Un caso concreto que coincidió con la ventana de mantenimiento es el manga The Fragrant Flower Blooms with Dignity de Saka Mikami, cuyo próximo capítulo estaba programado para el 22 de octubre en Magazine Pocket. K MANGA también tenía previsto publicar el capítulo 205, “Saku’s Answer”, el 21 de octubre, aunque la notificación de mantenimiento no lo mencionó explícitamente.
Respuesta de los servicios y expectativas
Las empresas afectadas subrayaron que la medida es preventiva y que, hasta el momento, no se ha detectado ningún ataque que haya explotado las vulnerabilidades. La Agencia de Promoción de Tecnologías de la Información de Japón (IPA) confirmó que, aunque no hay evidencia de intrusiones, la alerta se emitió como precaución. Asimismo, CERT‑EU aconsejó a las organizaciones aplicar los parches de inmediato.
La restauración completa dependerá del tiempo que cada plataforma necesite para actualizar sus entornos y validar la seguridad. Los usuarios deben estar atentos a los canales oficiales de cada servicio para conocer la fecha exacta de reanudación y cualquier posible retraso en la publicación de nuevos capítulos.
Artículos relacionados
Vicki, la gótica de *GTA 6*, conquista a los jugadores de PS5
Vicki, la gótica de *GTA 6*, ha captado la atención de los jugadores de PS5 gracias a su voz de Taryn Manning y su actitud sin filtros, convirtiéndose en un personaje destacado pese a su breve aparición.
2 min
MST3K anuncia gira en vivo para la primavera de 2027
La icónica serie *Mystery Science Theater 3000* vuelve a los escenarios con la Returnen‑ing Tour, iniciando el 16 de marzo de 2027 en Los Ángeles y recorriendo más de 30 ciudades de EE. UU.
3 min
Los tops de descargas en la eShop de Nintendo Switch y Switch 2: Zelda y EA Sports FC 27 lideran
La eShop de Nintendo Switch y Switch 2 revela sus juegos más descargados, con *Zelda: Ocarina of Time* y *EA SPORTS FC 27* liderando. El nuevo algoritmo prioriza ingresos recientes, impulsando descuentos y paquetes bundle.
2 min